Una empresa puede tener buenos equipos, clientes fieles y procesos bien organizados, pero basta una contraseña comprometida, un archivo malicioso o una copia de seguridad inutilizable para detener parte de la operación.
Por eso, las herramientas esenciales para la seguridad informática no deben verse como una colección de programas instalados en computadoras. Funcionan mejor como capas: unas controlan quién entra, otras protegen dispositivos y redes, algunas detectan comportamientos extraños y otras permiten recuperar la información cuando algo sale mal.
Para una pequeña o mediana empresa, el objetivo no es comprar todas las soluciones disponibles. Es cubrir primero los riesgos que podrían causar mayor daño al negocio. 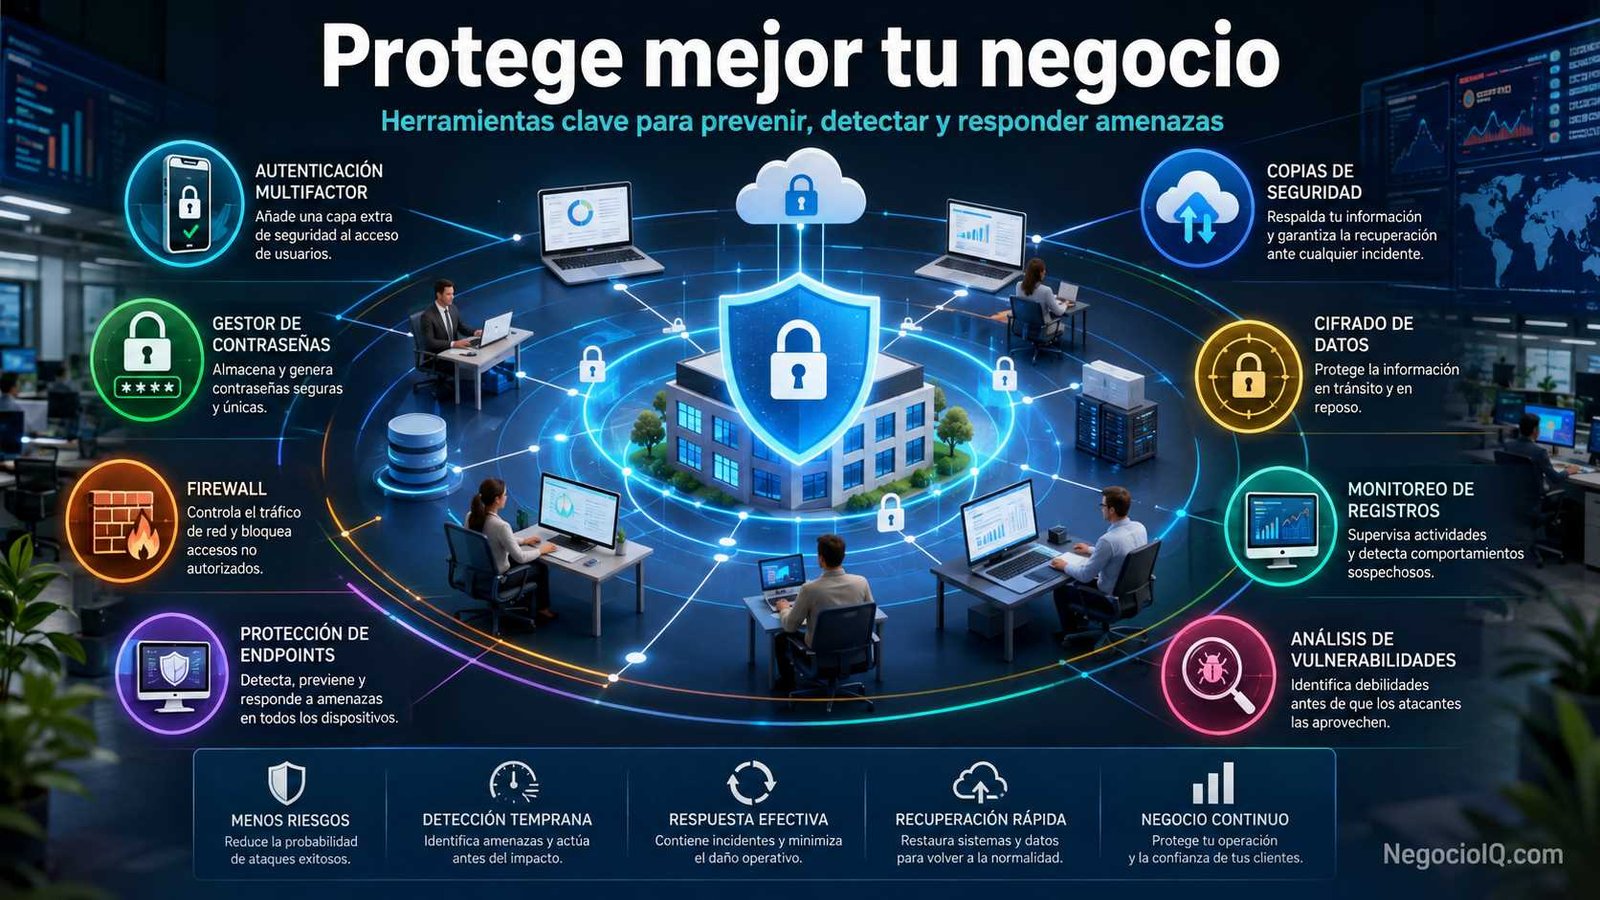
La seguridad informática funciona mejor por capas
Imagina una tienda que también vende por internet. Tiene computadoras de oficina, correo electrónico, teléfonos, una plataforma de ventas, documentos de clientes y servicios almacenados en la nube.
Instalar un antivirus ayuda, pero no resuelve todo.
Si un atacante obtiene la contraseña del correo, el antivirus quizá no pueda evitar el acceso. Si una computadora se cifra mediante ransomware, una copia de seguridad puede ser la diferencia entre recuperar el trabajo o perderlo. Si nadie revisa los registros de actividad, una cuenta comprometida podría permanecer activa durante días.
Una protección empresarial razonable necesita cubrir varias preguntas al mismo tiempo:
| Pregunta | Protección necesaria |
|---|---|
| ¿Quién puede entrar? | Gestión de identidades, contraseñas y MFA |
| ¿Qué pasa en cada dispositivo? | Antivirus, EDR y actualizaciones |
| ¿Qué tráfico entra o sale? | Firewall y controles de red |
| ¿Dónde existen debilidades? | Gestión y escaneo de vulnerabilidades |
| ¿Cómo protegemos la información? | Cifrado y control de acceso |
| ¿Cómo sabemos que ocurre algo extraño? | Registros, alertas y monitoreo |
| ¿Qué hacemos si algo falla? | Respuesta a incidentes |
| ¿Cómo recuperamos la operación? | Copias de seguridad y restauración |
Esta visión es más útil que preguntarse cuál es el mejor antivirus o firewall de forma aislada.
10 herramientas esenciales para la seguridad informática
No existe una lista universal de diez herramientas que todas las empresas deban instalar. Las necesidades cambian según el tamaño, los sistemas utilizados, los datos almacenados y el nivel de exposición.
Sin embargo, estas diez categorías cubren una parte importante de las necesidades habituales de una empresa.
1. Autenticación multifactor
La autenticación multifactor, conocida como MFA, exige más de una prueba antes de permitir el acceso a una cuenta.
Por ejemplo, una persona puede introducir su contraseña y después confirmar su identidad mediante otro método de autenticación.
Esto reduce la dependencia de una sola contraseña. Aunque una credencial sea robada, el atacante todavía deberá superar otra barrera.
La prioridad debería estar en cuentas especialmente sensibles:
- correo empresarial;
- administración de sitios web;
- servicios financieros;
- almacenamiento en la nube;
- herramientas administrativas;
- accesos remotos.
Las recomendaciones actuales para pequeñas y medianas empresas colocan la autenticación multifactor entre las medidas básicas de protección y favorecen métodos resistentes al phishing cuando están disponibles.
2. Gestor de contraseñas
Un gestor de contraseñas permite crear y guardar credenciales diferentes para cada servicio sin depender de la memoria del usuario.
El problema de reutilizar contraseñas es sencillo: si una credencial comprometida funciona también en el correo, la tienda online y otros sistemas, un único incidente puede abrir varias puertas.
Un buen enfoque empresarial consiste en utilizar:
- contraseñas únicas;
- gestor de contraseñas confiable;
- MFA;
- cuentas individuales para cada trabajador;
- eliminación inmediata de accesos cuando una persona deja la empresa.
El gestor de contraseñas no sustituye al MFA. Ambos controles se complementan.
3. Firewall
El firewall controla el tráfico de red siguiendo determinadas reglas.
Puede permitir comunicaciones legítimas y bloquear conexiones que no deberían producirse. Dependiendo del entorno, puede existir protección mediante firewall en routers, servidores, computadoras, servicios en la nube o dispositivos especializados.
Una pequeña empresa debe prestar atención especialmente a servicios expuestos a internet.
No tiene sentido dejar abierta una puerta digital que nadie utiliza.
También puede ser útil segmentar redes. Por ejemplo, los dispositivos de invitados no necesariamente deberían compartir el mismo acceso que los sistemas administrativos o equipos críticos.
4. Antivirus y protección de endpoints
El antivirus sigue teniendo valor, pero la protección moderna de endpoints puede ir mucho más allá de buscar archivos maliciosos conocidos.
Las soluciones de seguridad para endpoints pueden vigilar comportamientos sospechosos en:
- computadoras;
- laptops;
- determinados servidores;
- otros dispositivos gestionados.
En entornos con necesidades superiores pueden utilizarse soluciones EDR, siglas de Endpoint Detection and Response, que ofrecen mayor capacidad para observar, investigar y responder ante actividad sospechosa.
Para una microempresa, una solución compleja quizá sea innecesaria. Para una organización con decenas o cientos de equipos, la administración centralizada empieza a tener mucho más sentido.
5. Sistema de gestión de actualizaciones y parches
Muchas brechas no necesitan técnicas extraordinarias. Aprovechan software desactualizado.
La gestión de parches ayuda a identificar qué sistemas necesitan actualizaciones y permite controlar su instalación.
Debe abarcar, según corresponda:
- sistemas operativos;
- navegadores;
- aplicaciones;
- servidores;
- herramientas de acceso remoto;
- dispositivos de red;
- sistemas administrativos;
- software de terceros.
Actualizar no significa instalar cualquier cambio sin control. En sistemas críticos puede ser necesario probar previamente la actualización.
La idea importante es que las vulnerabilidades conocidas no permanezcan abiertas indefinidamente.
6. Escáner de vulnerabilidades
Una actualización corrige una debilidad conocida. Un escáner de vulnerabilidades ayuda a encontrar debilidades que todavía existen.
Puede detectar problemas como software vulnerable, determinados servicios expuestos, configuraciones inseguras o componentes que requieren revisión.
NIST define el escaneo de vulnerabilidades como una técnica utilizada para identificar sistemas, características de esos sistemas y vulnerabilidades asociadas. También contempla que las organizaciones definan frecuencias de escaneo y tiempos de corrección según su situación.
La utilidad real del escáner aparece cuando existe un proceso posterior.
Encontrar 300 vulnerabilidades sin decidir cuáles corregir primero no equivale a gestionar el riesgo.
7. Cifrado de datos
El cifrado transforma la información para que no pueda leerse normalmente sin la autorización adecuada.
Puede aplicarse a diferentes situaciones:
- discos de computadoras;
- dispositivos móviles;
- archivos sensibles;
- unidades externas;
- comunicaciones;
- determinados servicios de almacenamiento.
Pensemos en una laptop empresarial perdida durante un viaje.
La contraseña de inicio es importante, pero el cifrado del almacenamiento añade una protección especialmente valiosa frente al acceso físico no autorizado a los datos.
La gestión de las claves también importa. Un sistema de cifrado mal administrado puede crear su propio problema si la empresa pierde las claves necesarias para recuperar la información.
8. Copias de seguridad
El backup es una de las herramientas que menos impresiona visualmente hasta que ocurre un problema serio.
Entonces se vuelve fundamental.
Las copias de seguridad pueden ayudar frente a:
- ransomware;
- fallos de hardware;
- borrados accidentales;
- corrupción de archivos;
- determinados errores humanos;
- pérdida o destrucción de equipos.
Pero hay una diferencia enorme entre tener una copia y tener una copia recuperable.
Una empresa debe conocer qué información se respalda, con qué frecuencia, dónde se almacena, quién puede modificarla y cómo se restauraría.
Las prácticas recomendadas para empresas incluyen proteger las copias y evitar depender exclusivamente de almacenamiento que permanezca continuamente accesible desde los mismos sistemas que podrían resultar comprometidos. También conviene probar la restauración, porque una copia que nunca se ha comprobado puede fallar precisamente cuando más se necesita.
9. Registro y monitoreo de eventos
Cada inicio de sesión, cambio administrativo, acceso a determinados recursos o evento del sistema puede generar información útil.
Los registros permiten reconstruir qué ocurrió.
El monitoreo intenta detectar cuándo esos eventos sugieren algo anormal.
Por ejemplo:
- aparecen numerosos intentos fallidos de inicio de sesión;
- después se produce un acceso exitoso;
- la cuenta obtiene privilegios que antes no utilizaba;
- comienza a acceder a sistemas poco habituales.
Observado de forma aislada, cada evento podría pasar desapercibido. Analizados conjuntamente, pueden justificar una investigación.
Centralizar registros facilita esa tarea. CISA incluye el registro y monitoreo de sistemas entre las prácticas recomendadas para pequeñas y medianas organizaciones y aconseja configurar alertas para eventos de mayor riesgo.
10. SIEM o plataforma centralizada de seguridad
Un SIEM, Security Information and Event Management, recopila y analiza información procedente de diferentes sistemas.
En lugar de revisar por separado el firewall, los servidores, las computadoras y los servicios en la nube, una plataforma central puede reunir eventos y generar alertas.
No todas las pequeñas empresas necesitan un SIEM sofisticado.
De hecho, comprarlo antes de tener inventario de activos, registros correctamente configurados y personal capaz de investigar las alertas puede producir mucho ruido y poco valor.
La herramienta adecuada depende de la madurez de la organización.
Qué cinco elementos son importantes en la seguridad informática
La pregunta suele presentarse como si existieran cinco elementos oficiales e invariables. No existe una única clasificación válida para todos los contextos.
Para una empresa, una forma práctica de organizar la seguridad en cinco elementos es la siguiente.
Personas
Los empleados utilizan las cuentas, reciben correos, manejan información y toman decisiones.
La formación frente al phishing, el uso adecuado de credenciales y la claridad sobre cómo reportar incidentes forman parte de la protección.
Identidades y accesos
No todas las personas necesitan acceso a todo.
Conviene aplicar el principio de mínimo privilegio: cada usuario obtiene solamente los permisos necesarios para realizar su trabajo.
Las cuentas administrativas merecen controles adicionales.
Dispositivos y sistemas
Computadoras, servidores, teléfonos, aplicaciones y dispositivos de red deben inventariarse, actualizarse y protegerse.
No se puede gestionar adecuadamente aquello que la empresa ni siquiera sabe que posee.
Datos
La organización debe saber qué información es sensible, dónde se encuentra, quién puede acceder a ella y qué ocurriría si se pierde o divulga.
El cifrado, las copias de seguridad y los controles de acceso se relacionan directamente con este elemento.
Detección y recuperación
La prevención nunca elimina completamente el riesgo.
La empresa necesita reconocer incidentes, contenerlos y recuperar la operación.
Aquí entran registros, monitoreo, alertas, respuesta a incidentes y backups.
Cuatro áreas de gestión de seguridad que conviene controlar
También aparece con frecuencia la pregunta sobre cuáles son las cuatro herramientas de gestión de seguridad. Nuevamente, no existe una lista universal de exactamente cuatro productos.
Resulta más útil pensar en cuatro áreas de gestión.
| Área | Qué controla | Herramientas relacionadas |
|---|---|---|
| Identidades | Usuarios, permisos y autenticación | IAM, MFA, gestores de contraseñas |
| Endpoints | Computadoras y otros equipos | Antivirus, EDR, administración de dispositivos |
| Vulnerabilidades | Debilidades y actualizaciones | Escáneres, gestión de parches |
| Eventos | Actividad y señales de ataque | Logging, SIEM, alertas |
Una empresa más grande puede separar estas funciones entre múltiples plataformas. Una empresa pequeña puede cubrir varias desde un mismo servicio.
Lo importante es la función, no la cantidad de productos contratados.
¿Cuáles son los siete tipos de ciberseguridad?
Tampoco existe una clasificación mundial obligatoria formada por exactamente siete tipos de ciberseguridad.
Para entender el campo empresarial, esta división resulta útil:
1. Seguridad de redes
Protege las comunicaciones y la infraestructura de red.
Incluye firewalls, segmentación, monitoreo y otros controles del tráfico.
2. Seguridad de endpoints
Se concentra en computadoras, laptops y otros dispositivos que acceden a recursos empresariales.
Incluye antivirus, EDR, actualizaciones y configuración segura.
3. Seguridad de aplicaciones
Busca reducir vulnerabilidades en programas, sitios web y sistemas utilizados por el negocio.
Abarca desde configuración segura hasta pruebas, gestión de dependencias y correcciones.
4. Seguridad en la nube
Protege datos, aplicaciones y recursos alojados en servicios cloud.
Una idea fundamental es no asumir que el proveedor controla automáticamente todas las configuraciones de seguridad del cliente.
5. Seguridad de datos
Se ocupa de mantener la confidencialidad, integridad y disponibilidad de la información.
Incluye cifrado, clasificación, permisos, copias de seguridad y medidas contra pérdida de datos.
6. Seguridad de identidades y accesos
Determina quién puede entrar, a qué recursos puede acceder y bajo qué condiciones.
Incluye cuentas individuales, MFA, gestión de privilegios y revisión de accesos.
7. Operaciones y respuesta de ciberseguridad
Incluye monitoreo, detección, análisis, respuesta a incidentes y recuperación.
Su objetivo es reducir el tiempo entre la aparición de un problema y la reacción de la empresa.
Estas siete categorías ayudan a comprender el panorama, pero no deben interpretarse como una norma que obligue a dividir la ciberseguridad exactamente de esta manera.
Del antiguo modelo de cinco funciones a seis funciones actuales
Otra confusión habitual aparece al hablar de los cinco pilares de la ciberseguridad.
Durante años, el Cybersecurity Framework de NIST organizó la gestión del riesgo alrededor de cinco funciones: Identificar, Proteger, Detectar, Responder y Recuperar.
Con Cybersecurity Framework 2.0, publicado en febrero de 2024, se añadió Gobernar como una sexta función. El marco actual utiliza seis funciones continuas:
- Gobernar: establecer políticas, responsabilidades, prioridades y tolerancia al riesgo.
- Identificar: conocer activos, dependencias y riesgos.
- Proteger: aplicar salvaguardas para reducir la probabilidad o impacto de incidentes.
- Detectar: reconocer posibles ataques o compromisos.
- Responder: actuar cuando ocurre un incidente.
- Recuperar: restaurar activos y operaciones afectados.
La incorporación de Gobernar refuerza una idea importante: la ciberseguridad no pertenece exclusivamente al departamento técnico. También es una cuestión de gestión empresarial.
No confundas herramientas digitales con herramientas de ciberseguridad
La pregunta sobre cuáles son las diez herramientas digitales más usadas es demasiado amplia para tener una respuesta universal dentro de la seguridad informática.
Una herramienta digital puede ser un procesador de textos, una plataforma de comunicación, un CRM, un sistema contable o un servicio de almacenamiento. Que sea muy utilizado no significa que sea una herramienta de ciberseguridad.
Para proteger una empresa importa otra pregunta:
¿Qué función de seguridad necesitamos cubrir?
Un pequeño negocio podría necesitar inicialmente MFA, gestor de contraseñas, protección de endpoints, actualizaciones automáticas y copias de seguridad.
Una empresa con infraestructura propia quizá necesite además segmentación, escaneo de vulnerabilidades, monitoreo centralizado y herramientas especializadas de respuesta.
No existe valor en acumular software que nadie configura ni supervisa.
Cómo elegir herramientas sin gastar a ciegas
La compra debería comenzar por el riesgo, no por el catálogo del proveedor.
Empieza identificando lo que no puedes permitirte perder
Haz una lista de:
- información crítica;
- cuentas administrativas;
- sistemas esenciales;
- servicios externos importantes;
- equipos principales;
- procesos que generarían una interrupción grave.
Una tienda online probablemente considerará críticos su plataforma de ventas, dominio, correo, pagos y base de clientes.
Un despacho profesional puede dar prioridad a documentos confidenciales y comunicaciones.
Una pequeña fábrica tendrá además dispositivos y sistemas operativos vinculados a la producción.
Protege primero las identidades
Antes de adquirir sistemas complejos, revisa cuentas.
Elimina usuarios antiguos, utiliza credenciales únicas, habilita MFA y limita permisos administrativos.
Una cuenta con privilegios excesivos puede convertir un problema pequeño en uno serio.
Asegura los dispositivos
Comprueba que los equipos reciben actualizaciones y poseen protección activa.
Los empleados no deberían trabajar habitualmente utilizando privilegios administrativos cuando no son necesarios.
Crea copias y prueba la restauración
Define qué datos se respaldan.
Después intenta recuperar una muestra.
Ese pequeño ejercicio responde una pregunta que ninguna pantalla de estado puede resolver por sí sola: ¿la empresa realmente puede restaurar sus datos?
Añade visibilidad
Activa registros en los sistemas importantes.
Después decide quién los revisará y qué eventos deben generar una alerta.
Solo entonces tiene sentido avanzar hacia sistemas centralizados más complejos.
Evalúa vulnerabilidades
Cuando tengas claro qué activos existen, busca configuraciones débiles, software vulnerable y servicios innecesariamente expuestos.
Prioriza la corrección según el riesgo real.
Una pequeña empresa no necesita copiar la seguridad de una multinacional
Supongamos una empresa hipotética con doce empleados, correo en la nube, cinco laptops, una tienda online y archivos administrativos compartidos.
Comprar varias plataformas empresariales avanzadas desde el primer día podría complicar más de lo que ayuda.
Su primera capa podría concentrarse en:
- MFA en correo, administración web y servicios críticos.
- Un gestor empresarial de contraseñas.
- Actualizaciones automáticas cuando sean apropiadas.
- Protección de endpoints correctamente configurada.
- Copias de seguridad separadas de los datos críticos.
- Cuentas individuales y permisos mínimos.
- Registros y alertas básicas.
- Procedimiento sencillo para reportar y responder a incidentes.
Cuando la empresa crezca, podrá añadir administración centralizada de dispositivos, escaneo periódico de vulnerabilidades, análisis de registros más avanzado o servicios gestionados.
La madurez debe crecer junto con el riesgo.
Errores que dejan huecos aunque hayas comprado buenas herramientas
Creer que el antivirus lo resuelve todo
El malware es solamente una parte del problema.
Una contraseña robada, una configuración incorrecta o un empleado con permisos excesivos puede causar daño sin que exista un virus tradicional.
Tener MFA solo en algunas cuentas
Proteger una aplicación y dejar desprotegido el correo administrativo puede mantener abierto un camino crítico.
Las cuentas de mayor impacto deben identificarse expresamente.
Hacer backups sin probarlos
Ver archivos dentro de una carpeta de respaldo no demuestra que el proceso de recuperación funcione.
La restauración debe verificarse.
Guardar todas las copias permanentemente conectadas
Si el mismo incidente puede acceder tanto a los datos originales como a todas sus copias, la estrategia pierde buena parte de su valor.
Ignorar los equipos antiguos
Una computadora olvidada, un servidor poco utilizado o un dispositivo de red desactualizado sigue formando parte de la superficie de ataque.
Instalar demasiadas herramientas
Más productos también significan más configuraciones, cuentas administrativas, alertas, renovaciones y posibles errores.
Una herramienta bien administrada puede aportar más protección que tres soluciones abandonadas después de instalarlas.
No definir quién responde
Una alerta crítica recibida a las dos de la mañana sirve de poco si nadie sabe quién debe revisarla.
La tecnología necesita responsables.
Una forma sencilla de priorizar el presupuesto
Cuando el dinero es limitado, clasifica cada inversión mediante tres preguntas:
¿Qué riesgo reduce?
Debe existir una amenaza o debilidad concreta que justifique la compra.
¿Qué ocurriría sin ella?
Piensa en pérdida de información, interrupción, fraude, exposición de datos o tiempo de recuperación.
¿Podemos administrarla correctamente?
Una solución demasiado complicada puede terminar desactivada, mal configurada o ignorada.
Para muchos negocios pequeños, mejorar identidad, actualizaciones, copias de seguridad y capacitación puede generar una base más sólida que comenzar directamente con plataformas avanzadas de monitoreo.
La herramienta más importante es un sistema completo de decisiones
Las herramientas esenciales para la seguridad informática tienen funciones diferentes. El MFA protege accesos, el firewall controla tráfico, la protección de endpoints vigila dispositivos, el escaneo descubre vulnerabilidades, el cifrado protege datos y los backups ayudan a recuperarlos.
Pero ninguna herramienta funciona de forma independiente.
La seguridad aparece cuando la empresa sabe qué proteger, limita accesos, mantiene sus sistemas actualizados, observa lo que ocurre y tiene un procedimiento para responder.
Una buena regla práctica es sencilla: identifica primero tus activos críticos, protege las cuentas y dispositivos, crea copias recuperables y después añade herramientas de detección según crezca la complejidad del negocio.
Ese enfoque evita dos extremos igualmente peligrosos: confiar solamente en un antivirus o llenar la empresa de herramientas que nadie sabe utilizar.
Preguntas frecuentes
¿Cuáles son las herramientas básicas de seguridad informática para una pequeña empresa?
Como punto de partida suelen ser especialmente útiles la autenticación multifactor, un gestor de contraseñas, protección de endpoints, actualizaciones y parches, copias de seguridad, cifrado y controles básicos de red. La combinación exacta depende de los sistemas y riesgos de cada empresa.
¿Un antivirus es suficiente para proteger una empresa?
No. El antivirus ayuda frente a determinadas amenazas, pero no protege por sí solo contra credenciales robadas, permisos incorrectos, phishing, configuraciones inseguras, pérdida de datos o fallos de recuperación. Debe formar parte de varias capas de seguridad.
¿Cuál es la diferencia entre antivirus y EDR?
El antivirus se centra principalmente en prevenir y detectar amenazas en el dispositivo. Una solución EDR añade capacidades más amplias de observación, investigación y respuesta frente a actividad sospechosa en endpoints. Las necesidades de una microempresa pueden ser distintas de las de una organización con muchos equipos.
¿Qué es más importante, un firewall o un antivirus?
Protegen aspectos diferentes. El firewall controla comunicaciones de red, mientras que el antivirus o la protección de endpoints vigila amenazas relacionadas con los dispositivos. No son sustitutos directos.
¿Qué debe protegerse primero en una empresa?
Conviene comenzar por los activos cuyo compromiso causaría mayor impacto: cuentas administrativas, correo, datos críticos, sistemas financieros, infraestructura esencial y servicios que mantienen funcionando la operación.
¿Cuántos tipos de ciberseguridad existen?
No hay un número universal. Una clasificación práctica puede separar seguridad de redes, endpoints, aplicaciones, nube, datos, identidades y operaciones de seguridad. Otros modelos agrupan o dividen estas áreas de manera diferente.
¿Cuáles son actualmente las funciones principales de gestión del riesgo de ciberseguridad?
El Cybersecurity Framework 2.0 de NIST organiza la gestión en seis funciones: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar. Son funciones continuas y complementarias, no etapas que se completan una sola vez.

Estratega con MBA y 10+ años de experiencia. Inspira y guía a emprendedores con pasos claros para crecer desde un pequeño negocio.