La consultoría BYOT ayuda a una empresa a permitir que empleados utilicen tecnología personal para trabajar sin convertir esa comodidad en un problema de seguridad, privacidad o control.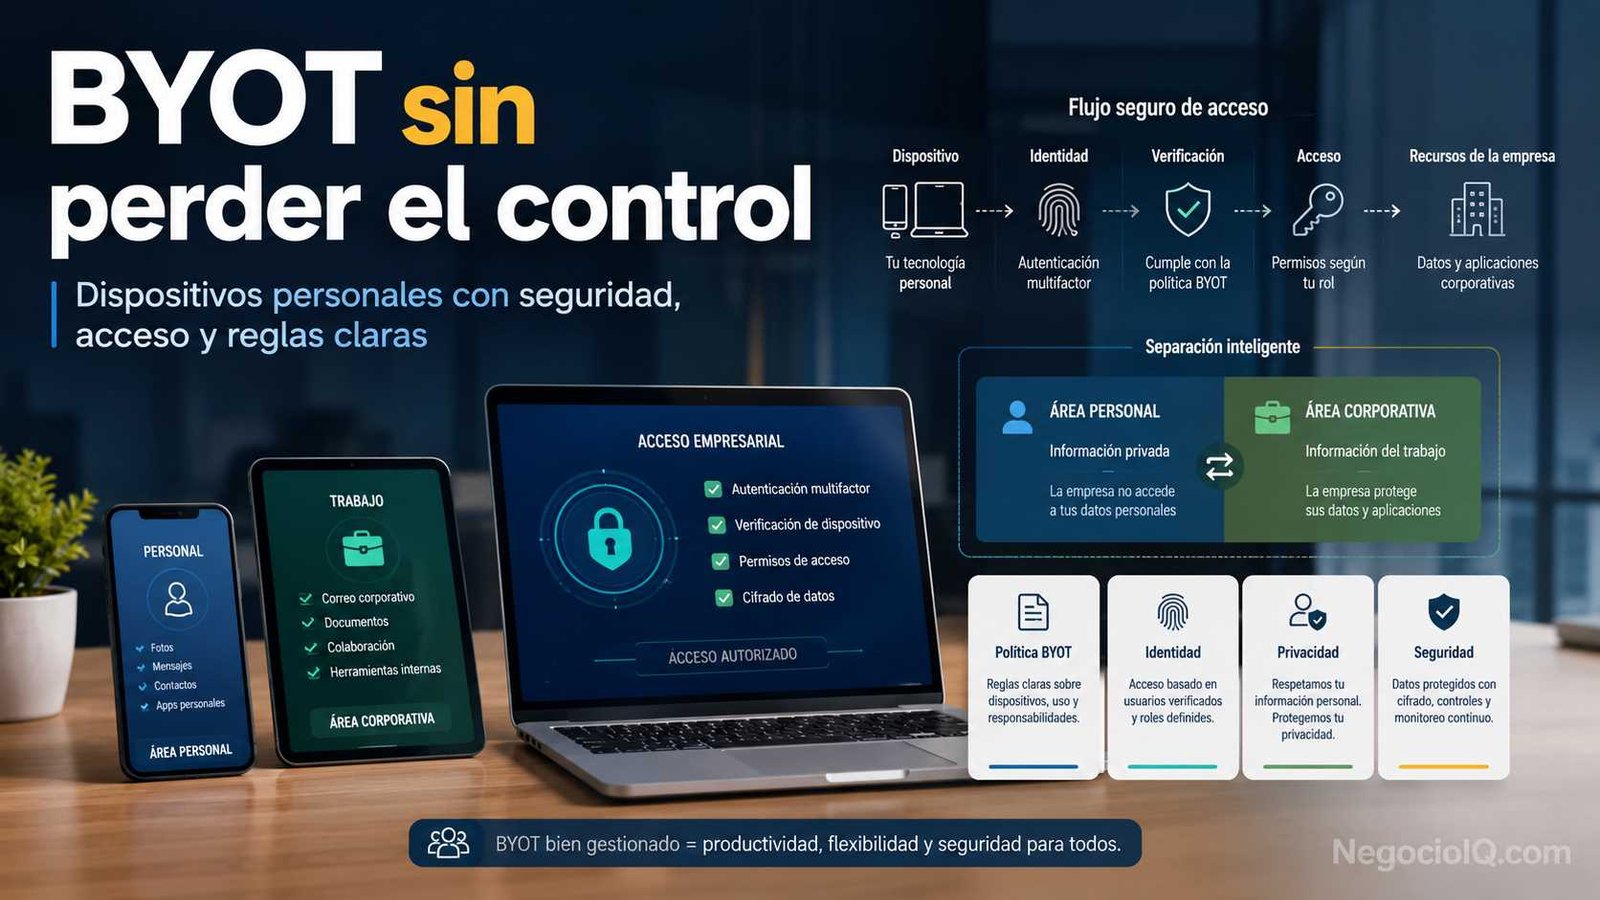
BYOT suele interpretarse como Bring Your Own Technology, es decir, traer o utilizar tu propia tecnología. Está estrechamente relacionado con BYOD, Bring Your Own Device, aunque BYOT puede entenderse de forma más amplia: no solo abarca teléfonos, tabletas o portátiles personales, sino también determinadas aplicaciones y herramientas tecnológicas utilizadas para trabajar.
La idea parece sencilla. Un empleado usa su propio portátil para entrar al correo corporativo o consulta documentos desde su teléfono. El problema comienza cuando ese dispositivo contiene datos personales y empresariales al mismo tiempo.
Ahí es donde una estrategia BYOT bien diseñada marca la diferencia.
Primero, BYOT no significa dar acceso libre a cualquier dispositivo
Una política BYOT no debería consistir en decir a los empleados: usa lo que quieras.
La empresa necesita decidir qué tecnología puede conectarse, a qué información puede acceder, cómo se verifica al usuario y qué ocurre cuando el dispositivo se pierde, deja de cumplir los requisitos de seguridad o el trabajador abandona la organización.
Por eso, la consultoría BYOT combina decisiones empresariales y tecnológicas.
Una implementación puede incluir:
- teléfonos personales;
- ordenadores portátiles;
- tabletas;
- aplicaciones autorizadas;
- correo corporativo;
- almacenamiento empresarial;
- herramientas de colaboración;
- sistemas internos;
- mecanismos de autenticación;
- controles para proteger información sensible.
El objetivo no es controlar toda la vida digital del empleado. Es proteger los recursos de la empresa cuando son utilizados desde tecnología que la organización no posee completamente.
BYOT y BYOD se parecen, pero no siempre significan exactamente lo mismo
En la práctica empresarial, BYOD es el término más utilizado cuando se habla de dispositivos personales.
BYOT puede utilizarse como concepto más amplio.
| Concepto | Enfoque principal | Ejemplo |
|---|---|---|
| BYOD | Dispositivo personal | Un empleado utiliza su propio teléfono para consultar correo empresarial |
| BYOT | Tecnología personal en sentido amplio | Utiliza su portátil y determinadas herramientas permitidas para trabajar |
| Equipo corporativo | Tecnología propiedad de la empresa | La organización entrega un portátil administrado completamente por TI |
No existe una regla universal que obligue a utilizar BYOT o BYOD de una sola manera. Lo importante para una empresa es definir con precisión qué entiende por tecnología personal y qué permite dentro de su entorno.
Una política ambigua crea problemas incluso si la infraestructura técnica es buena.
Qué hace realmente una consultoría BYOT
Una consultoría BYOT analiza cómo utilizan la tecnología las personas y determina qué controles necesita la empresa para permitir ese uso de manera razonable.
No comienza instalando programas.
Comienza haciendo preguntas.
¿Qué dispositivos utilizan los empleados? ¿Qué información necesitan consultar? ¿Existen datos que nunca deberían almacenarse en equipos personales? ¿Qué ocurre si un teléfono desaparece? ¿La empresa puede eliminar únicamente sus datos sin tocar fotografías y documentos privados?
A partir de esas respuestas se diseña una estrategia.
1. Identifica las necesidades del negocio
No todos los empleados necesitan el mismo acceso.
Un vendedor puede necesitar correo, CRM y documentos comerciales desde su teléfono. Una persona que trabaja con información financiera confidencial puede necesitar controles mucho más estrictos.
La consultoría debe relacionar cada acceso con una necesidad concreta.
Permitir acceso porque podría resultar útil suele generar permisos innecesarios.
2. Evalúa los riesgos
Un dispositivo personal puede presentar condiciones que la empresa no controla completamente.
Por ejemplo:
- sistema operativo desactualizado;
- aplicaciones inseguras;
- ausencia de bloqueo de pantalla;
- pérdida o robo;
- contraseñas débiles;
- conexión desde redes públicas;
- almacenamiento de documentos empresariales en servicios personales;
- utilización del mismo dispositivo por varios miembros de una familia.
No todos estos riesgos requieren prohibir BYOT. Sí requieren decidir qué nivel de riesgo acepta la organización.
3. Define qué se puede hacer
Una buena política responde preguntas concretas.
¿Se puede descargar información corporativa?
¿Se permite copiar información desde una aplicación empresarial hacia una personal?
¿Puede utilizarse almacenamiento privado para guardar archivos de trabajo?
¿Qué sistemas están disponibles desde dispositivos personales?
¿Qué versiones mínimas del sistema operativo se aceptan?
Cuanto más claras sean estas respuestas, menos dependerá la seguridad de interpretaciones individuales.
La separación entre información personal y empresarial es fundamental
Este es uno de los puntos más delicados de cualquier estrategia BYOT.
El empleado es propietario del dispositivo. La empresa sigue siendo responsable de proteger la información empresarial que permite utilizar desde él.
Ambos intereses deben coexistir.
Una solución adecuada puede proteger datos corporativos dentro de aplicaciones administradas sin necesidad de controlar cada fotografía, mensaje o archivo personal existente en el dispositivo.
Por ejemplo, una empresa podría permitir que un trabajador abra documentos dentro de una aplicación empresarial protegida, pero impedir que los copie directamente hacia determinadas aplicaciones personales.
También puede ser posible eliminar los datos corporativos asociados a una cuenta cuando el empleado abandona la empresa sin borrar todo el contenido privado del teléfono.
La capacidad exacta depende de las herramientas utilizadas y del sistema operativo, por lo que la política empresarial debe diseñarse considerando las limitaciones técnicas reales.
Los controles que sostienen una estrategia BYOT segura
La seguridad no depende de una sola aplicación. Funciona mejor mediante varias capas.
Autenticación multifactor
Una contraseña puede ser robada.
La autenticación multifactor añade otra comprobación antes de permitir el acceso. Puede combinar una contraseña con una aplicación de autenticación, una llave de seguridad, biometría u otro mecanismo permitido.
Para cuentas empresariales importantes, confiar únicamente en una contraseña deja una protección demasiado limitada.
Identidad y acceso
El dispositivo no debería obtener acceso a toda la empresa simplemente porque pertenece a un trabajador.
Los permisos deben limitarse según funciones y necesidades.
Una persona del área comercial puede necesitar información diferente a otra de finanzas, administración o recursos humanos.
El principio práctico es sencillo: dar acceso suficiente para trabajar, pero no más.
Protección de aplicaciones
En algunos escenarios puede ser más conveniente proteger las aplicaciones y los datos que administrar completamente el dispositivo personal.
Esto permite establecer reglas sobre información empresarial, como impedir determinadas transferencias de datos o exigir autenticación adicional.
Puede ser especialmente útil cuando la organización quiere reducir la intervención sobre la parte personal del equipo.
Cifrado
El cifrado dificulta que terceros puedan leer información almacenada si un dispositivo es robado o accedido sin autorización.
Las empresas deberían determinar qué requisitos de cifrado deben cumplir los dispositivos que manejan información sensible.
Actualizaciones
Un teléfono o portátil sin actualizaciones de seguridad puede convertirse en una puerta de entrada.
La organización necesita decidir qué versiones acepta y qué sucede cuando un dispositivo deja de recibir soporte o acumula actualizaciones pendientes.
Capacidad de respuesta ante pérdida
Perder un dispositivo no debería iniciar una discusión improvisada sobre qué hacer.
La empresa necesita un procedimiento conocido de antemano:
- el empleado informa de la pérdida;
- se bloquea o revoca el acceso correspondiente;
- se invalidan sesiones o credenciales cuando sea necesario;
- se protege o elimina la información corporativa que pueda gestionarse remotamente;
- se revisa si existió exposición de información.
La velocidad importa más cuando el procedimiento ya está definido.
El verdadero beneficio de BYOT no es ahorrar en ordenadores
Reducir compras de dispositivos puede ser una ventaja en determinadas empresas, pero tratar BYOT únicamente como una estrategia de ahorro puede llevar a malas decisiones.
Su mayor valor puede encontrarse en la flexibilidad.
Un trabajador que ya conoce su dispositivo puede adaptarse rápidamente. Los equipos comerciales pueden acceder a recursos fuera de la oficina. Los trabajadores remotos pueden utilizar determinadas herramientas desde diferentes ubicaciones.
Sin embargo, estos beneficios tienen un coste de gestión.
La empresa puede necesitar invertir en:
- administración tecnológica;
- protección de identidades;
- licencias;
- soporte;
- formación;
- elaboración de políticas;
- supervisión;
- respuesta ante incidentes.
BYOT no elimina costes tecnológicos. Cambia dónde aparecen.
Un pequeño negocio también necesita reglas
Imaginemos una empresa de servicios con doce empleados.
Todos utilizan su teléfono personal. El equipo comercial recibe documentos de clientes, administración comparte archivos y el gerente revisa información desde casa.
Durante meses todo funciona mediante correo, mensajería y almacenamiento personal.
Hasta que un trabajador pierde su teléfono.
Entonces aparecen las preguntas que nadie había contestado.
¿Qué documentos estaban guardados? ¿La cuenta empresarial sigue abierta? ¿Puede bloquearse el acceso? ¿Había archivos de clientes dentro de aplicaciones personales? ¿Qué información puede borrar la empresa?
La consultoría BYOT intenta responder estas preguntas antes de que ocurra el problema.
Una empresa pequeña quizá no necesite la misma infraestructura que una multinacional. Pero sí necesita saber quién entra, desde dónde, con qué dispositivo y qué puede hacer con la información.
Seis decisiones para implementar BYOT con orden
No hace falta comenzar por la tecnología más compleja. Hace falta comenzar por las decisiones correctas.
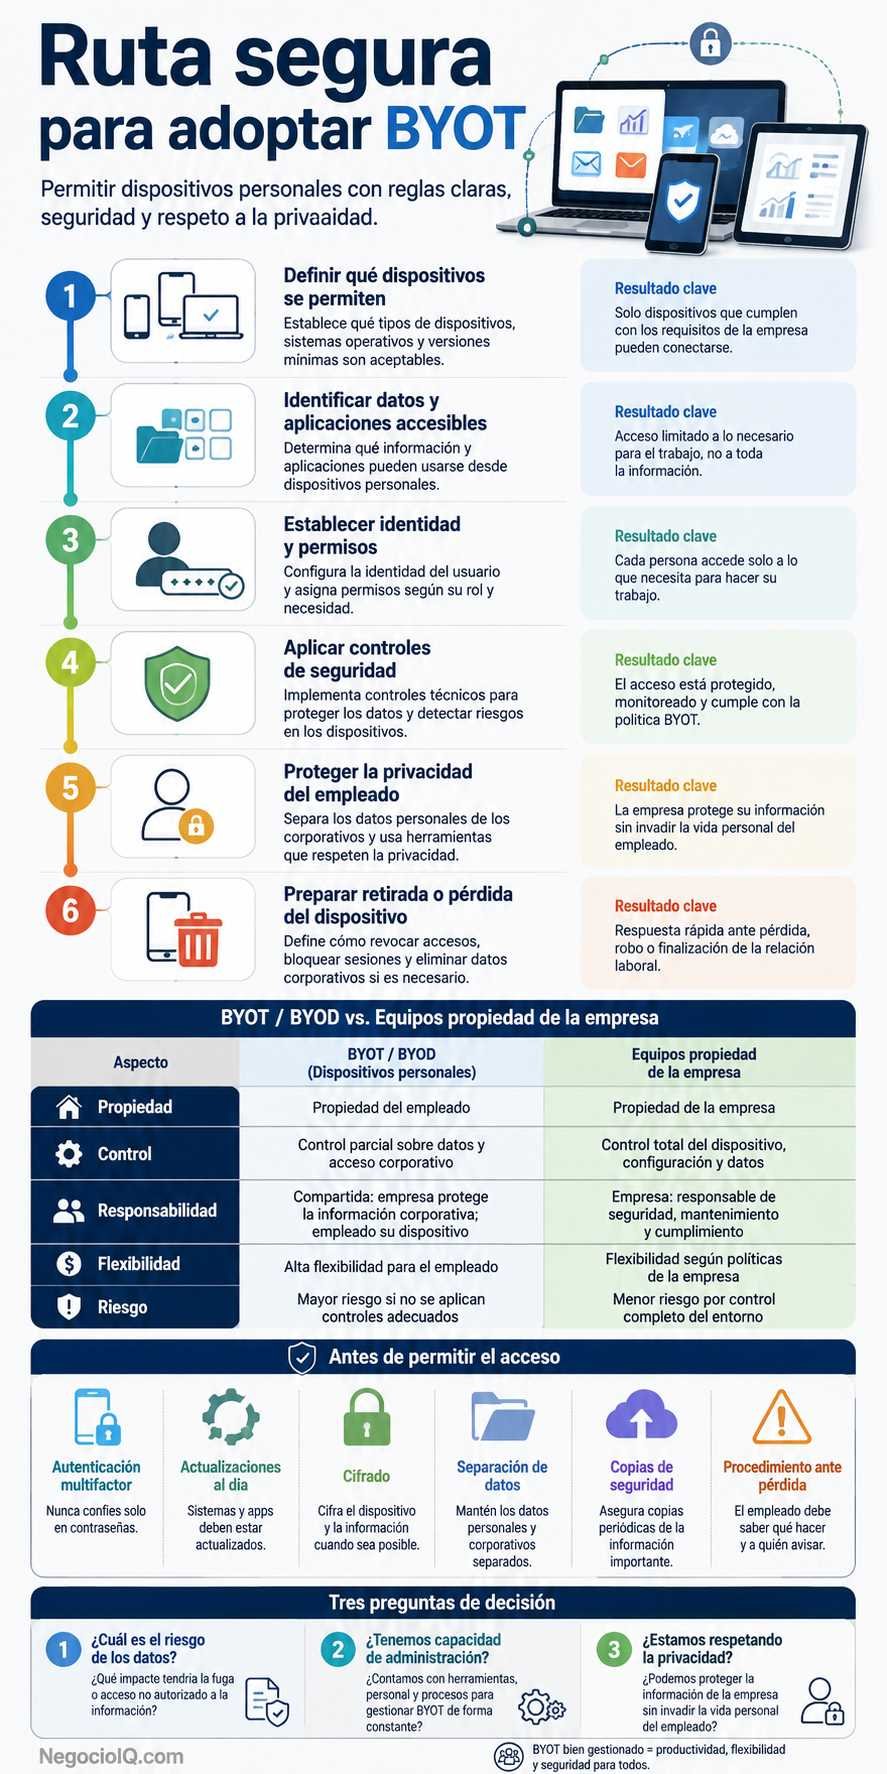
Paso 1. Clasifica la información
Separa los datos según su sensibilidad.
Por ejemplo:
Bajo riesgo: información pública, catálogos o materiales comerciales.
Riesgo medio: documentos internos, comunicaciones y procedimientos.
Alto riesgo: información financiera, credenciales, datos confidenciales de clientes o documentación especialmente sensible.
La clasificación ayuda a decidir qué puede utilizarse desde tecnología personal.
Paso 2. Define quién puede participar
BYOT no tiene que aplicarse a todos.
Puede autorizarse solamente a determinadas funciones, departamentos o tipos de trabajo.
Un acceso selectivo suele ser más fácil de administrar que una política abierta para toda la empresa.
Paso 3. Establece requisitos mínimos
La política puede definir condiciones como:
- bloqueo de pantalla;
- sistema operativo compatible;
- actualizaciones de seguridad;
- métodos de autenticación;
- cifrado cuando proceda;
- aplicaciones empresariales autorizadas;
- prohibición de ciertas prácticas de almacenamiento.
Los requisitos deben ser comprensibles para el empleado. Una política que nadie entiende difícilmente se cumplirá correctamente.
Paso 4. Separa los accesos
No todo sistema necesita estar disponible desde dispositivos personales.
La organización puede permitir correo y colaboración mientras reserva sistemas más sensibles para equipos administrados completamente por la empresa.
BYOT no tiene que ser todo o nada.
Paso 5. Define privacidad y responsabilidades
El empleado necesita saber qué puede observar, controlar o eliminar la empresa.
También debe conocer sus responsabilidades.
Por ejemplo, informar rápidamente de una pérdida, mantener determinados controles activos o no compartir credenciales.
Las reglas deberían dejar clara la frontera entre los datos corporativos y la información privada.
Paso 6. Planifica la salida
Todo acceso tiene un principio y debe tener un final.
Cuando una persona cambia de función o abandona la organización, debe existir un procedimiento para retirar permisos, cerrar sesiones, eliminar información corporativa administrada y recuperar cualquier recurso empresarial correspondiente.
Olvidar esta etapa puede dejar accesos activos mucho después de que hayan dejado de ser necesarios.
No todos los negocios deberían adoptar BYOT de la misma forma
Hay empresas donde una política flexible resulta razonable.
En otras, el nivel de sensibilidad de los datos puede justificar dispositivos corporativos totalmente administrados.
Antes de decidir, conviene analizar cuatro factores.
| Factor | Pregunta útil |
|---|---|
| Sensibilidad | ¿Qué ocurriría si la información almacenada fuera expuesta? |
| Control | ¿Cuánto necesita controlar la empresa el dispositivo? |
| Privacidad | ¿Puede proteger datos empresariales sin invadir información personal? |
| Operación | ¿BYOT facilita realmente el trabajo o solo reduce una compra inicial? |
Si una actividad requiere control exhaustivo del dispositivo, configuraciones muy específicas o manejo continuo de información crítica, un equipo corporativo puede ser más adecuado.
BYOT tampoco debe confundirse con permitir cualquier aplicación
Un empleado puede sentirse cómodo con una herramienta que utiliza personalmente, pero comodidad no equivale a autorización empresarial.
Las aplicaciones utilizadas para almacenar, procesar o compartir información del negocio deberían evaluarse.
Hay que observar aspectos como:
- dónde se guardan los datos;
- quién controla las cuentas;
- cómo se administra el acceso;
- qué ocurre si el empleado se marcha;
- si pueden recuperarse los documentos;
- qué opciones de seguridad existen;
- cómo se realiza la copia de seguridad.
El problema no siempre está en el teléfono o portátil. Puede estar en la aplicación donde termina la información.
Errores que convierten BYOT en un riesgo innecesario
El primer error es implementar BYOT sin una política escrita.
El segundo es intentar solucionar todo mediante prohibiciones técnicas mientras los trabajadores continúan utilizando herramientas personales por comodidad.
El tercero es dar permisos excesivos.
También resulta peligroso olvidar los dispositivos antiguos, mantener cuentas activas después de una baja laboral o asumir que el empleado actualizará siempre su equipo sin necesidad de controles.
Otro error frecuente consiste en instalar herramientas de administración sin explicar claramente qué puede ver la empresa.
La seguridad necesita confianza además de tecnología.
Si el empleado piensa que la organización puede revisar indiscriminadamente su información personal, puede resistirse al programa incluso cuando técnicamente está bien diseñado.
Cómo saber si la estrategia está funcionando
Una estrategia BYOT debería poder medirse.
No hace falta comenzar con decenas de indicadores.
Pueden observarse datos como:
- porcentaje de dispositivos que cumplen los requisitos;
- cuentas protegidas con autenticación multifactor;
- dispositivos con acceso activo;
- intentos de acceso bloqueados por incumplimiento;
- tiempo necesario para retirar permisos;
- incidentes relacionados con dispositivos personales;
- solicitudes de soporte;
- aplicaciones empresariales utilizadas desde dispositivos personales.
La finalidad no es recopilar datos por recopilar.
Los indicadores deberían revelar dónde existe un riesgo o una fricción que necesita corregirse.
¿Qué debería entregar una buena consultoría BYOT?
La consultoría debería terminar con decisiones aplicables, no únicamente con un documento técnico difícil de utilizar.
Un proyecto bien planteado puede producir:
- inventario de usos y necesidades;
- clasificación de información;
- evaluación de riesgos;
- definición de dispositivos y usuarios permitidos;
- política BYOT;
- modelo de acceso;
- requisitos mínimos de seguridad;
- procedimiento ante pérdida o robo;
- proceso de incorporación y salida;
- criterios para revisar periódicamente la estrategia.
Después viene la tecnología.
Elegir herramientas antes de definir estos puntos suele producir configuraciones caras que no resuelven el problema real.
Preguntas frecuentes sobre consultoría BYOT
¿Qué significa BYOT en una empresa?
BYOT significa habitualmente Bring Your Own Technology. Describe un enfoque donde una organización permite utilizar tecnología propiedad del trabajador para realizar determinadas actividades empresariales bajo reglas previamente establecidas.
¿BYOT y BYOD son lo mismo?
Son conceptos muy relacionados. BYOD se centra especialmente en dispositivos personales, mientras BYOT puede utilizarse de forma más amplia para hablar de tecnología personal. En entornos profesionales, BYOD es una denominación mucho más habitual.
¿Una empresa puede borrar información de un teléfono personal?
Depende de la tecnología utilizada y de cómo se haya configurado el acceso. Algunas soluciones permiten eliminar únicamente información corporativa administrada. La empresa debería definir claramente estas capacidades y las condiciones de uso antes de autorizar dispositivos personales.
¿BYOT es adecuado para pequeñas empresas?
Sí, cuando responde a una necesidad real y los riesgos pueden controlarse. Una pequeña empresa puede adoptar reglas más sencillas que una gran organización, pero sigue necesitando proteger accesos, cuentas e información.
¿BYOT reduce los costes tecnológicos?
Puede disminuir ciertos gastos relacionados con la adquisición de dispositivos, pero también genera costes de seguridad, administración, soporte, licencias y formación. El ahorro debe calcularse considerando el programa completo.
¿Es obligatorio instalar software de administración en todo dispositivo personal?
No necesariamente. El nivel de administración depende del riesgo, la información utilizada y la tecnología disponible. Algunas empresas pueden proteger aplicaciones y accesos sin administrar completamente el dispositivo; otras necesitarán controles más estrictos.
La regla práctica para decidir
La consultoría BYOT en negocios y tecnología tiene sentido cuando existe una razón empresarial clara para utilizar tecnología personal y la organización puede mantener una separación razonable entre comodidad, seguridad y privacidad.
La pregunta correcta no es si los empleados deberían usar sus propios teléfonos o portátiles.
La pregunta es mucho más útil: ¿qué información necesitan, qué nivel de acceso requiere su trabajo y qué controles permiten ofrecerlo sin asumir riesgos innecesarios?
Cuando esa respuesta está clara, BYOT deja de ser una práctica improvisada y se convierte en una decisión tecnológica gestionable.

Estratega con MBA y 10+ años de experiencia. Inspira y guía a emprendedores con pasos claros para crecer desde un pequeño negocio.